AI Agent nên được trao quyền đến đâu? Một khung kiểm chứng trước khi tự động hóa
Minh họa editorial tạo cho Làm Cùng Long
Một AI agent có thể tạo ra một bản báo cáo rất thuyết phục. Nó cũng có thể đề xuất điều chỉnh ngân sách, viết email chăm sóc khách hàng, sửa một bảng dữ liệu hoặc chuẩn bị nội dung đưa lên website. Nhưng từ việc đề xuất đúng đến việc được phép tự thực thi là hai quyết định khác nhau.
Khi bắt đầu tự động hóa, chúng ta thường bị hấp dẫn bởi khả năng của công cụ: nó làm được bao nhiêu bước, gọi được bao nhiêu API, tiết kiệm được bao nhiêu thao tác. Những câu hỏi ấy cần thiết, nhưng chưa đủ để quyết định có nên cấp thêm quyền.
Một agent được quyền đọc báo cáo và đề xuất hành động gây ra một loại rủi ro. Cùng agent ấy, khi có quyền gửi email hàng loạt, thay đổi ngân sách hoặc ghi đè dữ liệu, đã bước sang một loại rủi ro khác. Nếu đầu ra sai, con người có thể bỏ qua một đề xuất. Nếu hành động sai đã được thực thi, tổ chức phải xử lý hậu quả.
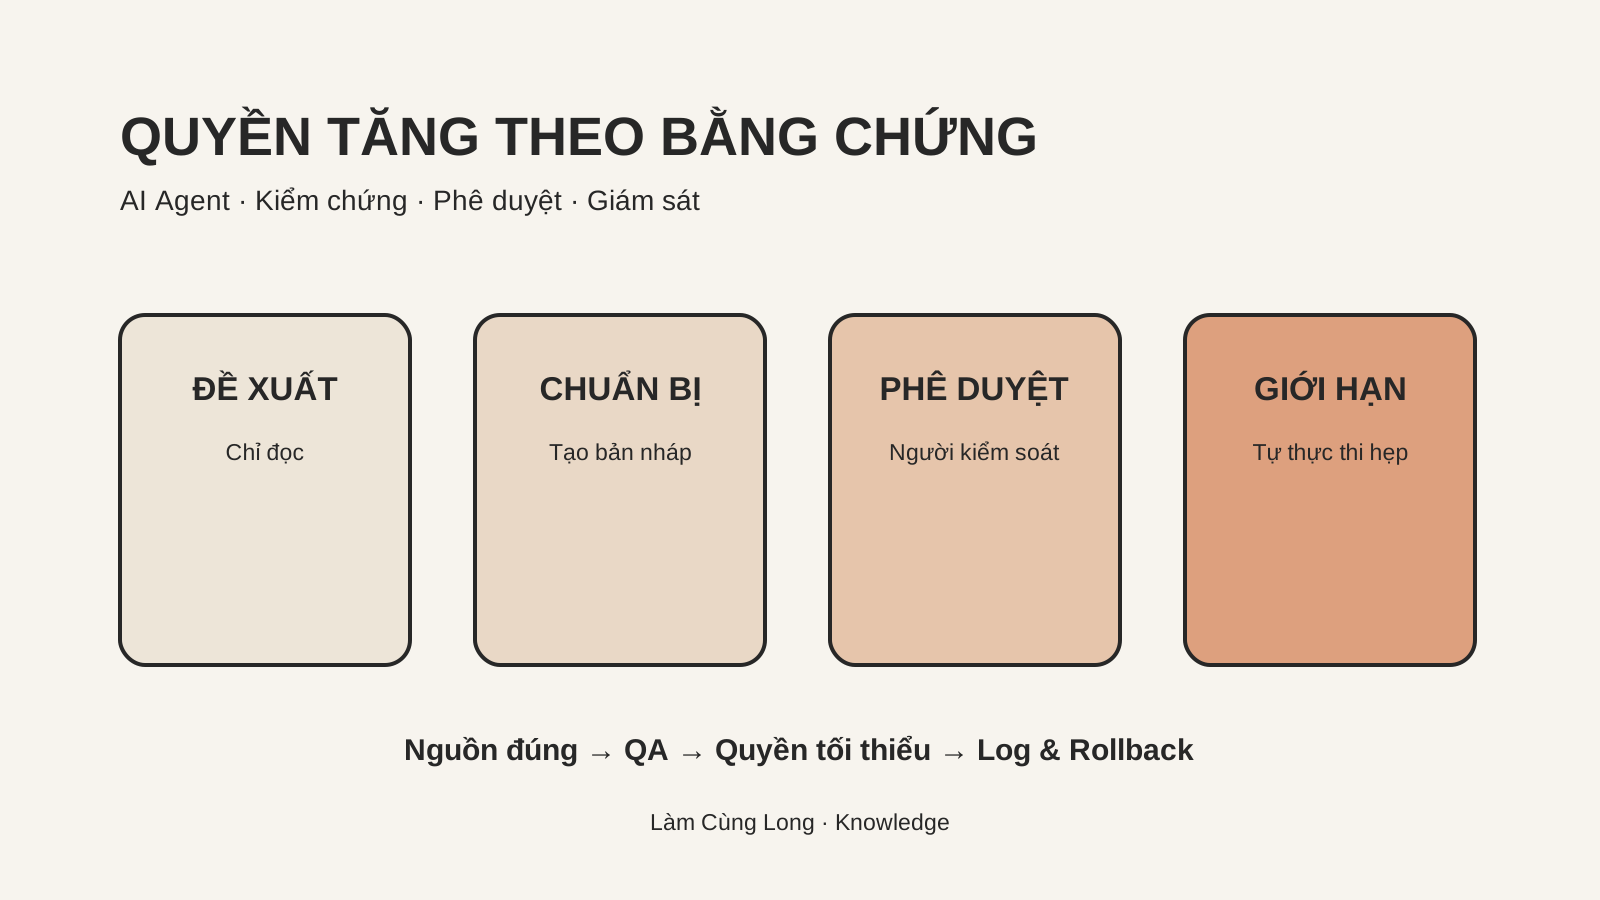
Vì vậy, khung trong bài này bắt đầu từ một nguyên tắc: quyền thực thi phải tăng theo bằng chứng kiểm chứng, không tăng theo độ đẹp của bản demo.
Mục lục
- 1. Khả năng và quyền hạn là hai trục khác nhau
- 2. Bốn tầng quyền thực dụng
- 3. Sáu cổng kiểm chứng trước khi tăng quyền
- 4. Human approval phải đặt ở đúng điểm
- 5. Đánh giá cả đường đi, không chỉ kết quả
- 6. Thử nghiệm nhỏ trước khi mở rộng
- 7. Checklist triển khai cho một nhóm nhỏ
1. Khả năng và quyền hạn là hai trục khác nhau
Khả năng trả lời câu hỏi: agent có thể làm việc này đến mức nào? Quyền hạn trả lời một câu hỏi khác: trong điều kiện nào, với dữ liệu nào và dưới sự giám sát của ai, agent được phép thực hiện công việc ấy?
Một agent có thể phân tích tốt nhưng vẫn chưa nên được cấp quyền sửa dữ liệu nguồn. Một workflow có thể chạy đúng trong mười lần thử nhưng chưa chứng minh rằng nó sẽ xử lý đúng khi API hết hạn, đầu vào bị thiếu hoặc khách hàng yêu cầu điều nằm ngoài quy trình.
Sự khác biệt quan trọng nằm ở phạm vi hậu quả. Viết nháp là hành động dễ đảo ngược. Gửi email cho khách hàng hoặc sửa dữ liệu production có thể không đảo ngược hoàn toàn. Thay đổi ngân sách quảng cáo hay xóa dữ liệu có thể tạo chi phí thật.
Vì vậy, khi đánh giá một agent, đừng chỉ hỏi tỷ lệ trả lời đúng. Hãy hỏi thêm: nó có quyền truy cập gì, được thực hiện thao tác gì, ai nhận cảnh báo khi có lỗi và liệu có thể quay về trạng thái an toàn hay không.
2. Bốn tầng quyền thực dụng
Đây là khung đề xuất để quản trị nội bộ, không phải thang phân quyền chính thức của bất kỳ nhà cung cấp AI nào.
Tầng 1 — Quan sát và đề xuất. Agent đọc dữ liệu được cấp phép, tổng hợp thông tin, phát hiện bất thường và đưa ra phương án. Không có quyền thay đổi hệ thống. Đây là nơi phù hợp để kiểm tra năng lực phân tích, độ tin cậy của nguồn và chất lượng giải thích.
Tầng 2 — Chuẩn bị hành động. Agent có thể tạo bản nháp email, PR, báo cáo, đề xuất cập nhật dữ liệu hoặc cấu hình thử nghiệm. Đầu ra nằm ở môi trường chờ duyệt. Người phụ trách kiểm tra trước khi thực thi.
Tầng 3 — Thực thi có phê duyệt. Agent được phép gọi công cụ có tác động thật nhưng phải dừng tại điểm nhạy cảm để con người chấp thuận. Ví dụ, tạo nháp nội dung và mở Draft PR tự động, nhưng merge và deploy production phải được xác nhận riêng.
Tầng 4 — Tự thực thi trong phạm vi hẹp. Agent được tự động làm một số việc có rủi ro thấp, đã được kiểm thử, có giới hạn và có khả năng giám sát. Chẳng hạn, gắn nhãn một bản ghi mới theo quy tắc rõ ràng hoặc gửi báo cáo nội bộ đã qua bộ kiểm tra. Quyền này không mặc định mở rộng sang mọi công cụ hoặc mọi tình huống.
Điểm cần giữ là quyền theo từng hành động, không phải một nhãn chung cho cả agent. Một agent có thể tự đọc dữ liệu nhưng phải xin phép trước khi ghi dữ liệu; được mở PR nhưng không được merge.
3. Sáu cổng kiểm chứng trước khi tăng quyền
Cổng 1: Đầu vào và nguồn dữ liệu
Agent lấy dữ liệu từ đâu? Có đọc đúng phiên bản và đúng khoảng thời gian không? Có phân biệt nguồn chính thức, ghi chú cá nhân và dữ liệu chưa được xác minh không?
Nếu dữ liệu đầu vào chưa đáng tin, không nên bù đắp bằng một prompt dài hơn. Cần sửa nguồn, quyền truy cập hoặc quy tắc xác minh trước.
Cổng 2: Định nghĩa đúng và sai
Một bản báo cáo tốt không chỉ là bản báo cáo viết trôi chảy. Nó phải đúng phạm vi, đúng công thức, đúng nguồn và không đưa ra kết luận vượt quá dữ liệu.
Hãy tạo bộ tình huống kiểm thử gồm ca bình thường, ca thiếu dữ liệu, ca dữ liệu mâu thuẫn, ca quyền truy cập bị từ chối và ca yêu cầu nằm ngoài phạm vi. Tiêu chí chấm phải được xác định trước khi xem kết quả.
Cổng 3: Giới hạn quyền
Mỗi công cụ cần có quyền tối thiểu cần thiết. Nếu nhiệm vụ chỉ là đọc báo cáo, không cần cấp quyền chỉnh sửa. Nếu chỉ cần tạo bản nháp, không cần cấp quyền gửi hoặc xuất bản.
Phân quyền không chỉ bảo vệ dữ liệu; nó còn giúp khoanh vùng hậu quả khi agent hiểu sai yêu cầu hoặc bị nội dung bên ngoài dẫn dắt.
Cổng 4: Phê duyệt hành động nhạy cảm
Tài liệu OpenAI Agents SDK mô tả cơ chế human-in-the-loop: agent tạm dừng khi một lời gọi công cụ cần phê duyệt, lưu trạng thái và tiếp tục sau khi người dùng chấp thuận hoặc từ chối. Đây là một khả năng kỹ thuật cụ thể, không đồng nghĩa mọi ứng dụng agent đã tự bật phê duyệt đúng cách.
Điểm phê duyệt nên đặt trước thao tác có tác động, với bản tóm tắt đủ để người duyệt hiểu điều gì sắp thay đổi, vì sao và cách hoàn tác.
Cổng 5: Ghi log và khả năng khôi phục
Cần biết agent đã đọc nguồn nào, đề xuất gì, gọi công cụ nào, kết quả trả về ra sao và ai phê duyệt. Nếu lỗi xảy ra, có thể dừng workflow, chạy lại an toàn hoặc hoàn tác không?
Một thao tác có khả năng chạy lại cần thiết kế chống tạo trùng. Ví dụ, retry gửi email mà không kiểm tra trạng thái trước đó có thể khiến một thông điệp được gửi nhiều lần.
Cổng 6: Hiệu quả thật
Cuối cùng mới đến câu hỏi agent giúp công việc tốt hơn bao nhiêu. Hãy đo thời gian xử lý, lỗi, thời gian sửa lại, tỷ lệ cần can thiệp, chi phí công cụ và kết quả công việc.
Nếu agent hoàn thành nhiều bước nhưng người dùng phải kiểm tra lại toàn bộ, lợi ích ròng có thể thấp hơn cảm giác ban đầu.
4. Human approval phải đặt ở đúng điểm
Phê duyệt mọi thao tác nhỏ có thể làm mất lợi ích tự động hóa. Nhưng chỉ duyệt đầu ra cuối cùng có thể quá muộn nếu agent đã gọi công cụ tạo tác động bên ngoài.
Cách thiết kế thực dụng là chia thao tác theo khả năng đảo ngược và phạm vi hậu quả. Đọc tài liệu công khai thường không cần phê duyệt từng lần. Ghi dữ liệu nội bộ có thể cần kiểm tra theo lô. Gửi thông tin ra ngoài, thay đổi ngân sách, xóa dữ liệu hoặc deploy production nên có cổng phê duyệt rõ ràng.
Google Cloud cũng mô tả human-in-the-loop như một mẫu kiến trúc trong đó workflow tạm dừng ở checkpoint đã định để con người phê duyệt, sửa lỗi hoặc cung cấp đầu vào trước khi tiếp tục.
Một nút “Approve” chỉ có ý nghĩa nếu người duyệt nhìn thấy phạm vi hành động. Không nên biến phê duyệt thành thao tác bấm cho qua.
5. Đánh giá cả đường đi, không chỉ kết quả
Một agent có thể đưa ra đáp án đúng nhờ đọc nhầm nguồn hoặc thực hiện các bước không cần thiết. Nếu chỉ nhìn đầu ra, lỗi quy trình dễ bị che khuất.
Google Cloud lưu ý trong hướng dẫn đánh giá agent rằng kết quả đúng không đủ để khẳng định đường thực thi đúng; cần xem các quyết định trung gian, nguồn và hành động. Đây là điểm đặc biệt quan trọng khi agent được quyền gọi công cụ.
Bộ đánh giá tối thiểu nên có hai lớp. Lớp đầu ra kiểm tra tính chính xác, đầy đủ, tính hữu dụng và cách thể hiện mức độ chắc chắn. Lớp quy trình kiểm tra nguồn được dùng, công cụ được gọi, quyền được tuân thủ, lỗi được xử lý và việc xin phê duyệt có diễn ra đúng lúc.
Nếu agent làm đúng kết quả nhưng bỏ qua cổng bảo mật, bài kiểm thử vẫn phải thất bại.
6. Thử nghiệm nhỏ trước khi mở rộng
Hãy bắt đầu từ một workflow cụ thể, dữ liệu giới hạn và bộ tình huống kiểm thử có thể lặp lại. Chạy ở chế độ đề xuất hoặc sandbox trước. Khi kết quả ổn định, cho phép agent chuẩn bị hành động nhưng chưa tự thực thi. Chỉ tăng quyền sau khi có bằng chứng về chất lượng và cách xử lý ngoại lệ.
Không có một tỷ lệ chính xác chung để tuyên bố agent “đủ an toàn”. Ngưỡng phụ thuộc vào mức rủi ro của hành động. Một lỗi phân loại nhãn có thể sửa nhanh; một lỗi gửi thông tin nhạy cảm ra ngoài có thể không sửa được.
Mỗi lần tăng quyền nên có điều kiện dừng: nguồn dữ liệu thay đổi, lỗi vượt ngưỡng, chi phí tăng bất thường, mất log hoặc không thể xác định ai chịu trách nhiệm. Khi một điều kiện xuất hiện, agent quay về tầng quyền thấp hơn cho tới khi vấn đề được giải quyết.
7. Checklist triển khai cho một nhóm nhỏ
Trước khi cấp quyền cho một agent, hãy ghi rõ một trang: mục tiêu công việc, dữ liệu đầu vào, đầu ra mong đợi, công cụ được phép dùng, thao tác bị cấm, người chịu trách nhiệm, bộ kiểm thử, cổng phê duyệt, log và phương án khôi phục.
Sau đó kiểm tra ba tình huống dễ bị bỏ qua: đầu vào thiếu, kết quả mâu thuẫn và công cụ trả lỗi giữa chừng. Agent có biết dừng và báo “chưa đủ dữ liệu” không? Có tránh thực thi lại một hành động đã hoàn tất không? Có giữ nguyên dữ liệu nguồn khi không chắc chắn không?
Chỉ khi trả lời được các câu hỏi ấy mới nên mở rộng phạm vi. Cấp thêm quyền không phải phần thưởng cho một bản demo thành công. Đó là quyết định vận hành cần bằng chứng.
Với marketing, data hay content, nguyên tắc này đặc biệt hữu ích: AI có thể chuẩn bị rất nhiều thứ; con người vẫn phải kiểm soát những quyết định tạo hậu quả thật.
Phạm vi và bằng chứng
Đây là khung thực hành tổng hợp từ các nguyên tắc quản trị và tài liệu kỹ thuật công khai, không phải kết quả thử nghiệm định lượng hoặc một case khách hàng. Các tầng quyền và sáu cổng là mô hình đề xuất để điều chỉnh theo từng hệ thống. Không sử dụng dữ liệu nội bộ, số liệu khách hàng hay trải nghiệm cá nhân chưa được xác minh.